


16.10.2026

12 минут
Рынок кибербезопасности в России 2025–2026: объемы, ключевые угрозы и прогнозы
Новости
Аналитика
Актуальное
Содержание

В 2025 году российский рынок кибербезопасности продолжал расти. По оценке ЦСР он достиг 364,4 млрд рублей, увеличившись за год на 16,1%. К 2026 году объем рынка может вырасти ещё на 12–19%, а к 2031 году превысить 1 трлн рублей.
Ключевые тенденции
Спрос на кибербезопасность в России растёт быстрее, чем на мировом рынке. Основные причины: импортозамещение, регуляторные требования, увеличение числа инцидентов, переход компаний от базовой защиты к киберустойчивости.
В 2025 году злоумышленники перешли от массовых атак к более сложным и целенаправленным сценариям: шифрование данных, кража конфиденциальной информации, бэкдоры, вредоносное ПО, компрометация цепочек поставок.
-
Наиболее уязвимыми стали промышленность, госсектор, ИТ, финансовый сектор
-
На долю промышленности пришлось 19% успешных атак
-
За январь–сентябрь 2026 года 60% кибератак были направлены на промышленные объекты, согласно данным BI.ZONE DFIR
-
Основные причины взломов - слабые места в системе защиты, устаревшее оборудование и компрометация партнеров
-
В числе пострадавших компании-производители как товаров массового спроса, так и узкоспециализированной продукции
Последствия атак - это остановка бизнес-процессов, утечка данных, шифрование файлов и финансовые потери. По данным Positive Technologies, в 2025 году 75% успешных атак нарушили основную деятельность компаний.
Объём и динамика рынка ИБ
Оценки объёма российского рынка средств информационной безопасности разнятся из-за отличия методик подсчета. Одни исследования учитывают только продажи вендоров, другие - более широкий спектр продуктов, услуг, интеграций и сопровождения.
|
Показатель |
2025 |
Прогноз на 2026 год |
Горизонт до 2031 года |
|
Объём рынка ИБ, оценка ЦСР |
364,4 млрд руб. |
Рост CAGR (совокупный среднегодовой темп роста, условно – среднегодовой) -19,4% в 2026–2031 гг. |
Более 1 трлн руб. |
|
Рост рынка год к году |
+16,1% |
Оценочно +12–19% |
До 1,15 трлн руб. |
|
Объём по оценке «Лаборатории Касперского» |
410 млрд руб. |
+12–14% (более консервативный прогноз) |
— |
|
Объём «в деньгах вендоров», оценка Kept |
333 млрд руб. |
— |
763 млрд руб. |
Темп роста рынка в прошлом году составил около 16–17%, что превышает многие традиционные ИТ-сегменты. Такие цифры подтверждают высокий статус кибербезопасности как приоритетного направления корпоративных расходов.
Структура спроса на ИБ
Основной источник спроса - госсектор и критическая инфраструктура – из-за необходимости защищать значимые объекты КИИ, внедрять импортозамещение, контролировать доступ. Далее следует промышленность - лидер по числу инцидентов. Особенно уязвимы энергетика, ТЭК, машиностроение.
В финансовом секторе число атак в 2025 году выросло на 43%, а использование банковских троянов увеличилось в 4 раза. ИТ-компании и телеком остаются частой мишенью из-за доступа к данным клиентов, инфраструктуре, цепочкам поставок.
Малый и средний бизнес всё чаще становится жертвой шифровальщиков: в исследовании Positive Technologies данный сектор фигурировал в 39% атак против 25% на крупный бизнес.
Почему рынок растёт
Законы о защите данных и критически важных сервисов заставляют компании покупать средства защиты, проводить аудиты, создавать команды реагирования. Отказ от зарубежных решений стимулирует спрос на отечественные решения для кибербезопасности, включая NGFW, EDR, SIEM, PAM, DLP, WAF и антивирусы.
-
Инциденты влияют на бизнес, останавливая процессы и приводя к утечкам данных
-
Использование ИИ ускоряет подготовку фишинга, вредоносного кода, разведывательных операций
-
Нехватка специалистов в области кибербезопасности поддерживает спрос на обслуживание, аутсорсинг и автоматизацию
Карта угроз - что атакует российский бизнес?
Вредоносное ПО и шифровальщики
По данным «Лаборатория Касперского» в прошлом году в России выросла доля детектирований шпионского ПО на 74%, программ-стилеров - на 72%, бэкдоров - на 26%. «Лаборатория» выявляла в среднем 500 тыс. новых вредоносных файлов в сутки (+7% к 2024 г.).
-
Шифровальщики применялись в 29% атак на российские компании с июля 2025 года по июнь 2026 года; вайперы - в 9%
-
В 98% случаев с шифровальщиками и вайперами нарушались ключевые бизнес-процессы, а ущерб крупных компаний достигал от 50 млн до 1,5 млрд рублей
-
Доля шифровальщиков среди атак с ВПО снизилась с 57% в 2023 году до 44% в первом полугодии 2025 года, но их экономические последствия и частота в отдельных сегментах всё ещё высоки
Фишинг, вишинг и социальная инженерия
Более 60% компаний в 2025 году столкнулись с фишингом (fishing - «выуживание» личных данных: пароли, номера карт, коды в Смс), вишингом (vishing - голосовой фишинг) или смишингом (smishing - через SMS, мессенджеры). А более 30% - с кражей учётных данных.
-
Электронная почта по-прежнему остаётся основным каналом распространения вредоносного ПО: в первом полугодии 2025 года её использовали в 47% случаев
-
В России участились атаки с имитацией сервисов «Госуслуг»: пользователям предлагали позвонить «в поддержку», чтобы проверить безопасность аккаунта
В 2024–2025 годах в 71% успешных атак на отечественную промышленность ключевым инструментом стала социальная инженерия (психологическое манипулирование людьми). Стоит обратить внимание, что в 2022-2023 гг. этот показатель составлял 49%.
DDoS-атаки и атаки на веб-ресурсы
DDoS-атаки (распределенный отказ в обслуживании) стали самым популярным методом атак на российские веб-ресурсы, составив 48% всех инцидентов.
-
Доля таких атак выросла вдвое и достигла 46% среди инцидентов на веб-ресурсы.
-
Каждая пятая успешная атака на предприятия в 2025 году, по данным SecurityLab, была направлена на веб-ресурсы.
Эксплуатация уязвимостей и цепочки поставок
В Positive Technologies подсчитали, что уязвимости были использованы в 43% успешных атак на российские веб-ресурсы, а вредоносное ПО применялось в 21% случаев.
-
В промышленности 83% атак в 2024–25 гг. осуществлялись с использованием вредоносного ПО, что вдвое больше, чем в 2022–2023 годах (56%).
-
Компрометация цепочек поставок и доверенных каналов связи составила лишь 4%, но несёт высокий риск из-за возможных последствий.
Пример 2025 года - APT-атака с заражением организаций через поддельные обновления ViPNet, распространённые через фишинг и вредоносные архивы.
Утечки данных и кража учётных данных
Каждая третья успешная кибератака на российские компании приводила к утечке конфиденциальной информации.
-
В 48% случаев атак с шифровальщиками и вайперами данные также оказывались скомпрометированы
-
Программы-стилеры, крадущие пароли, cookies, токены, данные банковских карт, показали рост детектирований (процесс выявления подозрительной активности) в России на 72%
Увеличение числа шпионского ПО на 74% говорит о росте интереса злоумышленников к долгосрочному доступу к коммерчески ценной информации.
Атаки на финансовый сектор и электронный документооборот
В 2025 году число кибератак на финансовые учреждения выросло на 43%. Количество атак с банковскими троянами увеличилось в четыре раза.
-
Через системы электронного документооборота злоумышленники атаковали около 12 тысяч корпоративных пользователей в РФ.
-
В октябре 2025 года зафиксирован крупнейший за два года всплеск атак с использованием программ-вымогателей на российские организации, включая финансовый сектор.
На рисунке ниже показаны АРТ-группировки и хактивистские атаки на различные отрасли СНГ в 2025 году.
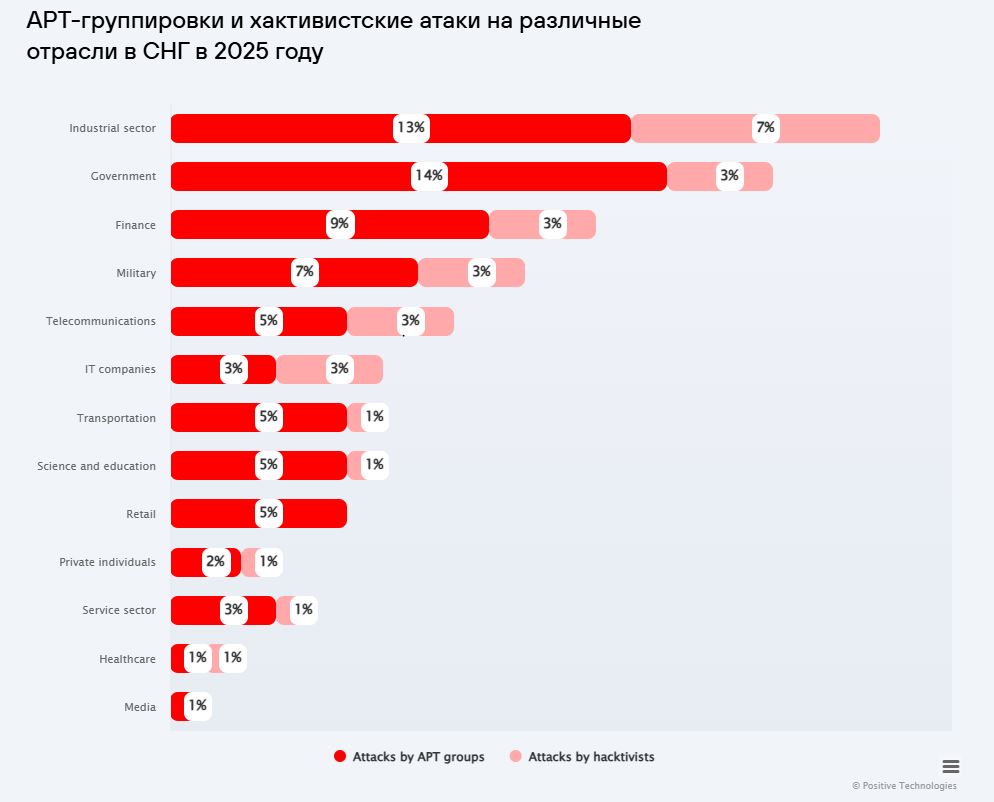
Источник: Positive Technologies
На следующем рисунке показаны главные точки входа для хакеров, а также возможные риски и последствия для компании.
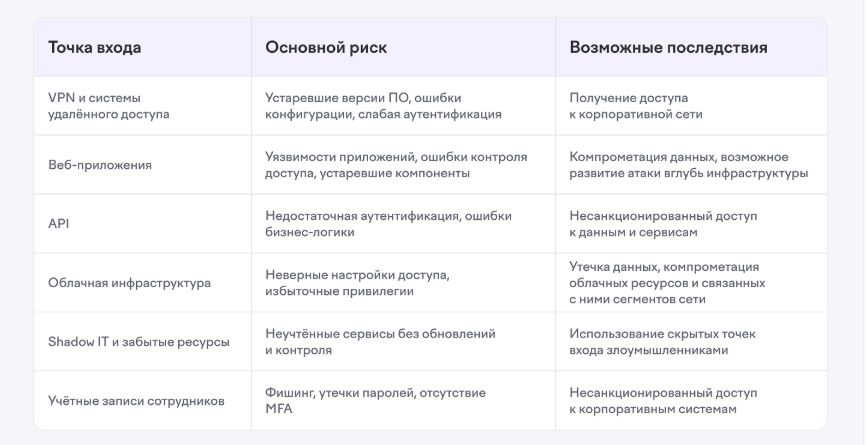
Источник: F6
Вредоносное ПО: новый уровень угроз
В 2025–2026 годах вредоносное ПО перестало быть просто инструментом массового заражения. Теперь оно служит основой для кражи данных, внедрения в инфраструктуру, шифрования файлов и подготовки более серьёзных инцидентов. Ключевая тенденция - рост числа многофункциональных вредоносных программ, которые одновременно крадут учётные данные, обеспечивают удалённый доступ и позволяют развивать атаку внутри сети.
Масштаб проблемы
По данным Positive Technologies, активность ВПО фиксировалась у 46% организаций. В пилотных проектах 2025-2026 годов доля компаний с признаками вредоносной активности увеличилась до 70%.
-
В половине случаев заражения организаций в 2025 году использовались шифровальщики.
-
В промышленных системах управления доля компьютеров с заблокированным вредоносным ПО составляла 21,9% в первом квартале и 20,5% во втором, то есть каждый пятый защищаемый узел сталкивался с угрозой.
Основные классы вирусного ПО
Шифровальщики и вайперы
Шифровальщики блокируют файлы и базы данных, требуя выкуп. Вайперы уничтожают данные, часто с целью максимального ущерба организации.
-
В 2025 году более половины кибератак завершались менее чем за сутки, причём наиболее частым результатом стало шифрование файлов
-
В атаках на российские компании шифровальщики использовались в 29% случаев, а вайперы - в 9%
-
В 98% таких инцидентов нарушалась основная деятельность бизнеса, а ущерб крупных компаний достигал от 50 млн до 1,5 млрд рублей
Несмотря на снижение доли шифровальщиков в атаках с ВПО с 57% в 2023 году до 44% в первой половине 2025 года, их роль в финансово мотивированных нападениях и в малом и среднем бизнесе остаётся критической.
Бэкдоры и RAT
Бэкдоры создают скрытый канал удалённого доступа к скомпрометированной системе. RAT (троян удалённого доступа) позволяет управлять устройством, загружать файлы, выполнять команды и распространять атаки по сети.
-
В России число атак с использованием бэкдоров увеличилось на 61%, а доля их обнаружения - на 26%
-
В корпоративных сетях вредоносное программное обеспечение для удалённого управления использовалось в 22% организаций, шпионское ПО - в 6%
-
Бэкдор Carbon объединяет функции RAT, стилера, кейлоггера и криптомайнера. Число его случаев использования выросло в 8 раз
Бэкдоры часто становятся вторым этапом атаки. После фишинга, использования уязвимости или кражи учетных данных злоумышленник закрепляется в системе и сохраняет доступ даже после первичной очистки.
Банковские трояны
Банковские трояны (банкеры) перехватывают платежи, подменяют реквизиты, крадут сессии интернет-банкинга, совершают мошеннические операции.
-
В 2025 году количество атак с использованием банкеров в России выросло в 4 раза.
-
Это связано с увеличением финансовой мотивации атакующих и расширением атак на корпоративные платёжные процессы, ЭДО (электронный документооборот) и системы удалённого банковского обслуживания.
Для бизнеса риск заключается не только в прямом хищении средств, но и в компрометации платёжных цепочек, договоров, электронного документооборота.
Почему ВПО становится опаснее
Современные вредоносные программы объединяют стилер, кейлоггер, RAT (Remote Access Trojan), загрузчик и майнер. Это делает их более опасными, так как они могут одновременно красть данные, получать удалённый доступ и закрепляться в системе.
-
ИИ ускоряет создание фишинговых писем, вредоносного кода и автоматизированную разведку, снижая порог входа для менее квалифицированных групп.
-
Готовые панели управления, подписки на ВПО, партнёрские программы и услуги по обналичиванию делают кибератаки доступнее.
-
Смена цели - атакующие всё чаще стремятся не просто заразить устройство, а получить контроль над Active Directory, облачными сервисами, резервными копиями, системами электронного документооборота и платёжными процессами.
Более половины атак в 2025 году будут длилось менее 24 часов, что говорит о необходимости установки систем автоматического обнаружения и оперативного реагирования, а не периодических проверок.
Меры защиты от вредоносных программ - приоритеты 2026
Внешние сервисы и критически важное программное обеспечение необходимо обновлять в приоритетном порядке, так как эксплуатация уязвимостей остаётся основным способом доставки ВПО.
-
Внедрить системы EDR/XDR с поведенческим анализом, контролем процессов и автоматической изоляцией заражённых узлов.
-
Ограничить права пользователей и администраторов по принципу минимальных привилегий, чтобы даже кража одной учётной записи не давала контроля над всей инфраструктурой.
-
Включить многофакторную аутентификацию (MFA) для почты, VPN, административных панелей, облачных сервисов, удалённого доступа, учитывая риск кражи сессий стилерами.
-
Фильтровать вложения, блокировать опасные типы файлов, проверять макросы и контролировать запуск скриптов.
-
Сегментировать сеть и контролировать east-west-трафик, чтобы предотвратить распространение RAT и шифровальщиков.
-
Хранить резервные копии в изолированной среде и регулярно тестировать восстановление, что особенно важно при атаках шифровальщиков и вайперов.
-
Проверять поставщиков, обновления ПО и каналы электронного документооборота, поскольку цепочка поставок становится мишенью для сложных атак.
Как мы уже неоднократно писали в наших статьях, почта, мессенджеры, социальная инженерия остаются основными каналами первичного заражения. Поэтому проведение регулярных учений в компании по фишингу и реагированию на инциденты остается важной задачей.


